微点 网络与信息安全软件开发的新范式
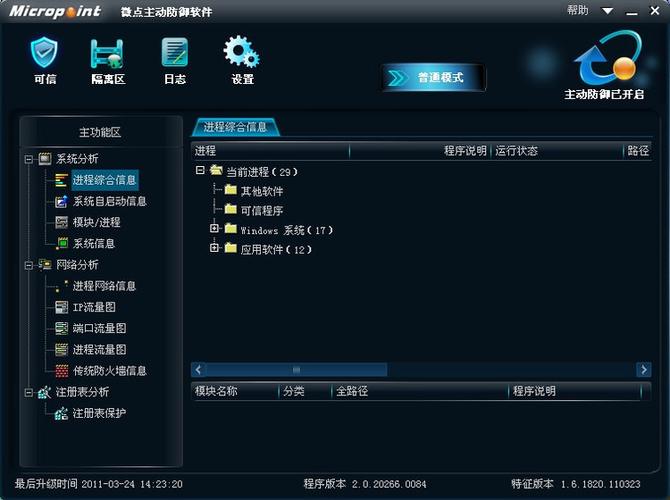
在数字化浪潮席卷全球的今天,网络与信息安全已成为企业、政府乃至个人用户最为关注的议题之一。传统的安全软件往往依赖特征库更新来识别和查杀已知威胁,面对日益复杂的未知攻击和高级持续性威胁(APT),这种模式显得捉襟见肘。在此背景下,“微点”技术作为一种主动防御理念,为网络与信息安全软件开发提供了全新的思路和范式。\n\n### 一、 什么是微点技术?\n\n“微点”并非一个单一的功能,而是一种基于“程序行为自主分析”的主动防御技术体系。它的核心思想源于对未知威胁的深刻洞察:病毒、木马等恶意软件无论如何变异,其最终目的仍然是实施破坏行为(如篡改文件、窃取数据、建立后门)。因此,微点技术不再依赖于“这个文件长什么样”,而是监控“这个程序做了什么”。\n\n这种基于行为的判断方法,使得微点能够摆脱对庞大病毒库的依赖,从根本上解决了传统安全软件“先中毒,后杀毒”的滞后性问题。当恶意程序试图执行危险操作时,微点引擎能够在它造成实质破坏之前,通过预设的行为规则和智能算法进行识别并阻断。\n\n### 二、 微点技术如何革新安全软件开发?\n\n将微点技术融入网络与信息安全软件的开发过程,意味着开发范式的根本性转变:\n\n1. 从“特征驱动”到“行为驱动”:传统软件开发中,更大的精力在于收集、分析病毒样本并编写查杀特征。而基于微点的开发,开发者关注的核心是定义和概括各类恶意行为的规则库。这种方法显著降低了对样本采集的时效性依赖,对新出现或快速变异的威胁具备更强的抵抗力。\n\n2. 资源占用与性能平衡:颠覆性地,微点技术在实现高效主动防御的通常不像传统杀毒引擎那样需要加载庞大的病毒库,从而大幅减少了对系统内存和CPU的消耗。在软件开发中,工程师可以更灵活地安排监控模块的粒度和策略,使其尽可能“静默”地运行在后台,不影响用户的正常业务体验。\n\n3. 构建多层次、纵深防御体系:微点并非万能,最好的安全软件永远是“组合拳”。在设计软件时,可以微点为引擎核心,辅以云端信誉查询、静态文件扫描以及漏洞修复等模块,形成立体化的安全防线。主动防御与已知威胁查杀的结合,能让软件更加稳健地应对各种安全挑战。\n\n### 三、 基于微点的软件开发关键要点\n\n对于从事安全软件开发的团队,若要成功集成微点技术,需要重点关注以下几点:\n\n 精准定义行为监控点:通过Hook或内核回调技术在关键API上设置监控。哪些行为被视为敏感操作?例如:注册表敏感区域的修改、特定端口的非法监听、浏览器主页的暗中篡改等。每一个监控点都需要详细的正常与恶意行为用例分析,以保证精准度和低误报。\n\n 智能化的判定引擎:纯粹的行为规则容易产生大量报警。因此,现代微点软件常结合人工智能与爬行动作库技术。通过收集数字世界中潜在的全面行为数据,用机器学习训练模型去区别“正常软件的异常行为”和“恶意软件的正常行为”,将其部署到判定逻辑中去。这成为新核心竞争力。\n\n* 无需更新的持续免疫力:对于紧急的小改动,微点通常依靠“保持弹性策略和云端安全分发系统”提供智能极简短策略以继续防御;然而真正原始的全部知识可能已“固化”在版中,简单说让源码能力与静数据库持续高价值追踪已是一条新的增强主线。无疑延续更灵活地发布规律正是确保即对外要求而又可靠在自主之间的关键网络服务策略之一。广泛用户通过下载新客户端的激活有效成功实例只是最初市场开拓过程中的一部分考核目标重点.\n\n在这个没有尽头的攻击手段变形的军备竞中,作为一个设计者我们必须切实高效地回答这样一个疑问:“假如今日电脑还未安装安全更新而被第一时间启用系统核心完全操纵时该怎么抗争?”也许完全透明的逻辑监控将成为微点进化思维环境来解决多种流行矩阵渗透以改写攻击链结局的核心逻辑方案;当我们无法取得相应官方合规签名时刻并且不能掌握漏洞操作确切性特征.这才考验核心竞争力,我们依然既能预警潜在入侵并彻底抑致命行动于系统最敏调用层! 不是将各组件逐串打印在消息汇报就美,而不创造这样稳健已求达到主动防御者间优秀适配性!\n\n前景可鉴基于该类内机制的IDP软件无论是面向传统重装端点还是手机: (高流量Micas应用普遍内置众多未存安全质检可乘第点)
如若转载,请注明出处:http://www.wxwlan.com/product/46.html
更新时间:2026-10-22 19:45:02